STEKOM Passport
Tantangan
Setiap sistem internal baru berarti satu tabel user lagi, satu alur reset password lagi, dan satu tempat lagi yang bisa membuat akun orang keluar terlupa. Menyatukannya jadi single sign-on itu solusi yang jelas. Tapi menghosting identity provider dengan benar bukan kerjaan akhir pekan. Butuh Authorization Code dengan PKCE, verifikasi ID token, RP-initiated dan back-channel logout supaya logout di satu aplikasi beneran mengakhiri sesi di semua tempat, dan harus tetap jalan untuk aplikasi yang ditulis di tiga bahasa berbeda. Pakai IdP berbayar bisa, tapi sistem kampus harus tetap di infrastruktur yang dikontrol universitas.
Solusi
Kami bangun provider OIDC di NestJS 11 dan Bun dengan PostgreSQL dan Redis: mencakup discovery, Authorization Code + PKCE, verifikasi ID token, serta RP-initiated dan back-channel logout. Di sekelilingnya ada dashboard React 19 untuk mendaftarkan aplikasi, mengelola peran dan izin, menangani verifikasi email dan undangan, plus notifikasi real-time via Socket.IO. Yang paling penting: kami juga rilis SDK relying-party typed untuk TypeScript, Python, dan PHP, jadi integrasi aplikasi lama cukup tambah dependency dan blok konfigurasi, bukan menulis implementasi OAuth dari nol tiap kali.
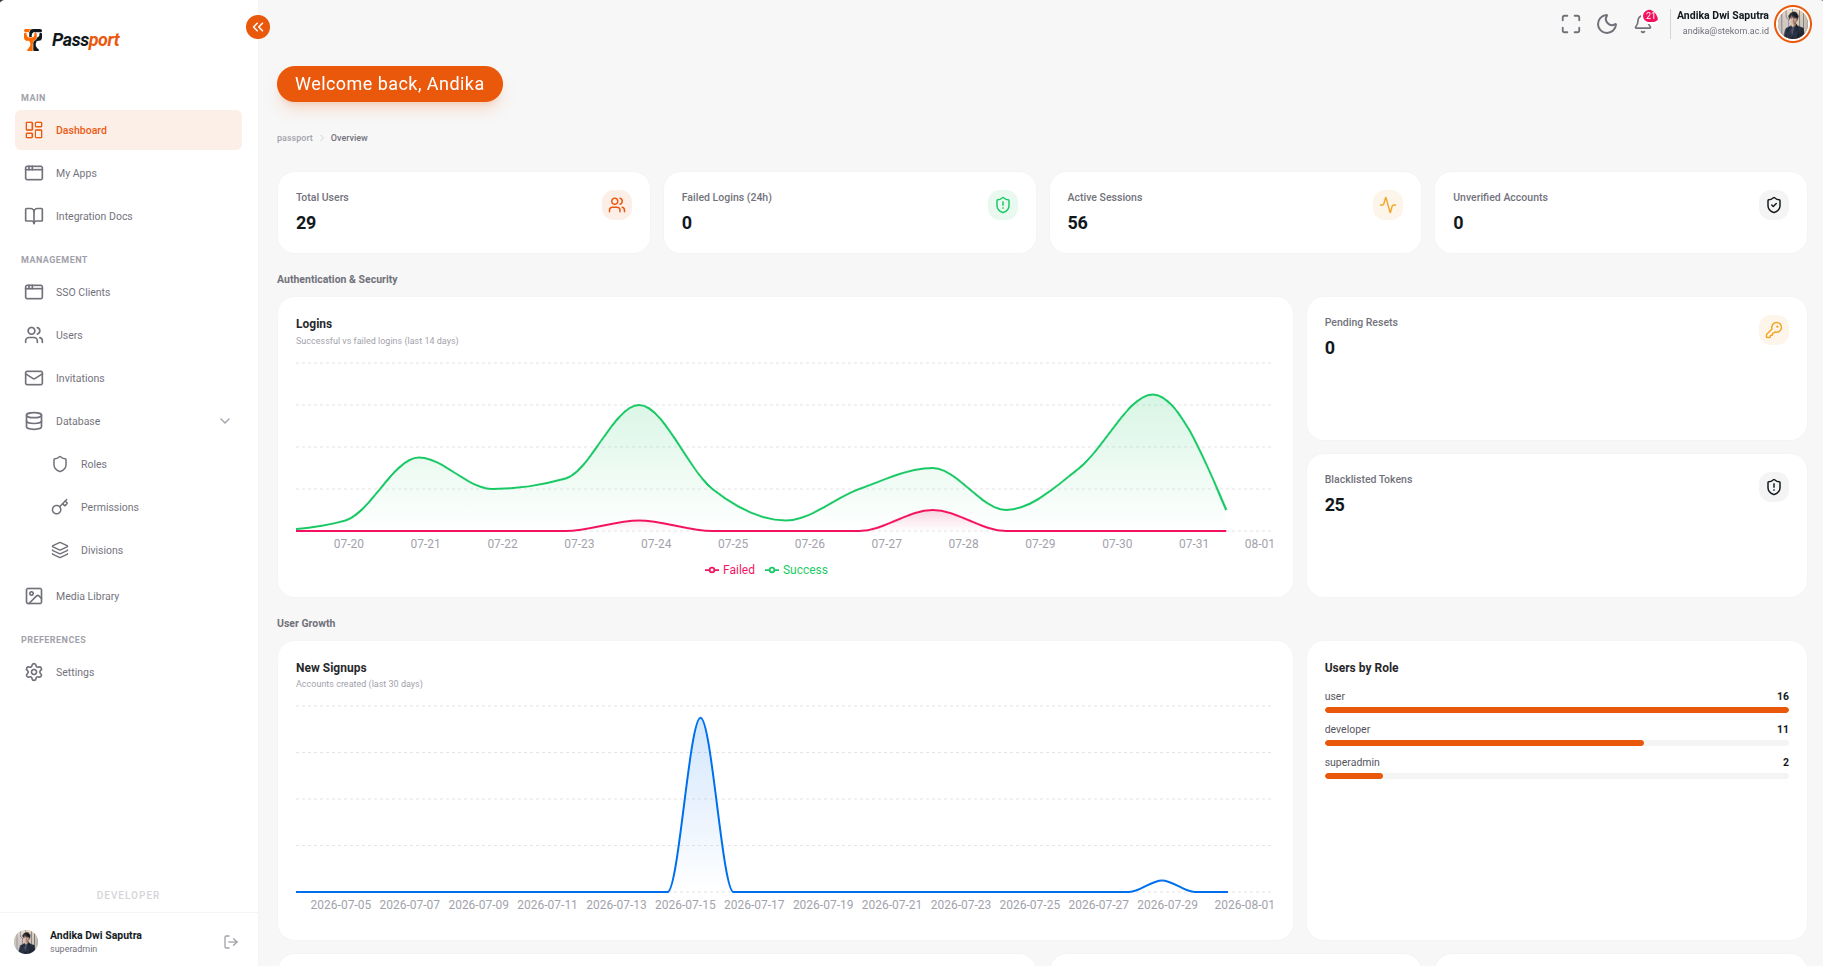
Identity provider dengan PKCE + back-channel logout
Klien relying-party typed: TS, Python, PHP
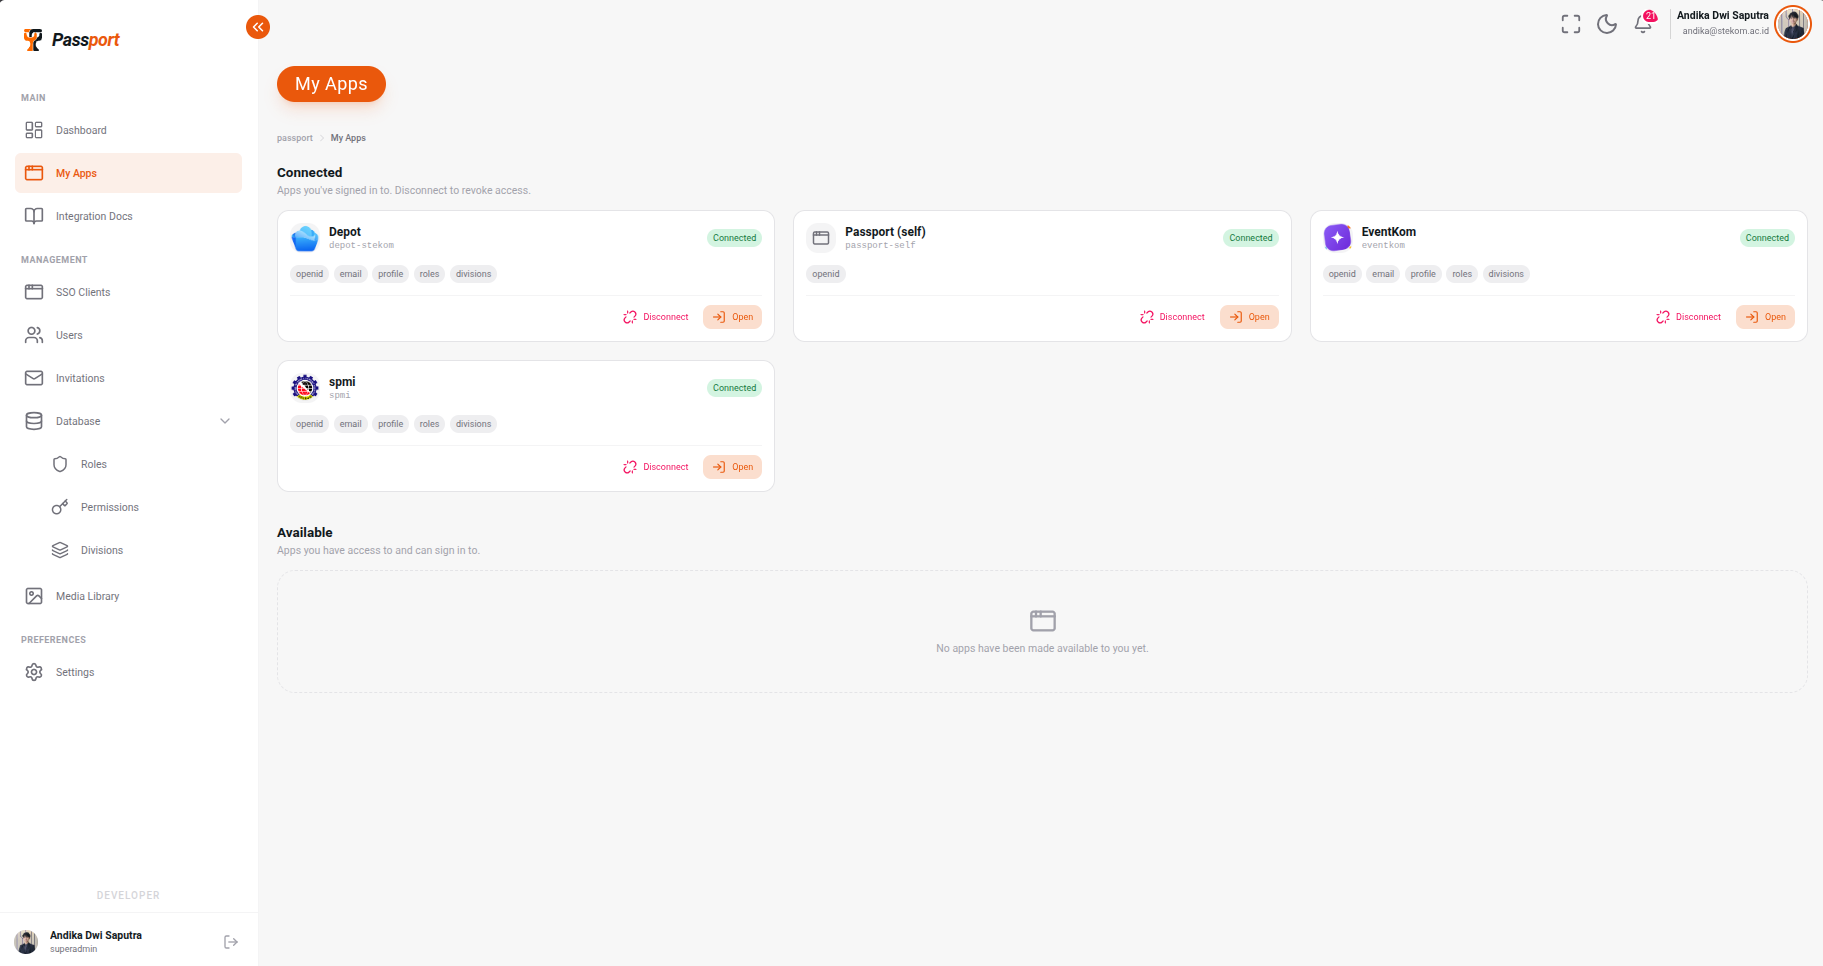
Aplikasi yang sudah pakai SSO
Dirancang & dibangun oleh Manggala Cloud